Prečo nepoužívam Kali alebo Parrot linux
Dnes kratky prehľad prečo nepoužívať Kali ako známy nástroj ale len nástroje ktoré naozaj človek potrebuje.
Používať Kali Linux ako hlavný operačný systém na cestách do zahraničia sa dôrazne neodporúča, najmä kvôli bezpečnostným rizikám, právnym problémom na hraniciach a nepraktickosti.
RH: Kali nie je navrhnutý na bežné používanie, ale na špecifické účely penetračného testovania a etického hackingu.
Mnohé krajiny kontrolujú na hraniciach digitálne zariadenia.
Ak colník alebo imigračný úradník uvidí na vašom obrazovke Kali Linux, automaticky to vyvolá podozrenie, že cestujete s cieľom vykonávať kybernetické útoky alebo špionáž.
U ľudí je defaultné nastavenie v povedomi, že Kali Linux je optimalizovaný na útok, nie aby sa skrýval.
Mnohé služby a porty môžu byť v závislosti od vašej konfigurácie otvorené alebo nastavené menej striktne ako pri systémoch zameraných na bežného používateľa.
V niektorých krajinách (napr. Nemecko – § 202c StGB, známy ako "Hackerparagraf") môže byť samotná držba alebo distribúcia softvéru určeného na prekonávanie bezpečnostných bariér za určitých okolností nelegálna, ak neviete preukázať legitímny profesionálny účel.
Cestovanie s plne vybaveným hackerským systémom vás vystavuje právnemu riziku.
Riešením je, pokiaľ je to nutné, použiť bežnú linuxovú distribúciu s utilitami, ktoré naozaj potrebujete.
QDiskInfo
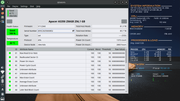
QDiskInfo je moderná grafická (GUI) utilita pre Linux, ktorá slúži ako plnohodnotná alternatíva k populárnemu windowsáckemu programu CrystalDiskInfo
Ide o grafickú nadstavbu (frontend) pre overený príkazový riadok smartctl (zo sady smartmontools). Ak nechcete v termináli lúštiť neprehľadné textové výpisy, QDiskInfo pretransformuje tieto surové dáta do pekného vizuálneho rozhrania.
Ettercap
Ettercap je populárny a komplexný open-source bezpečnostný nástroj určený na sieťovú analýzu, bezpečnostné audity a vykonávanie útokov typu Man-in-the-Middle (MitM) v lokálnych sieťach (LAN).
Využitie:
ARP Spoofing (ARP Poisoning)
Sniffing
Content Filtering / Injection
DNS Spoofing
SSL/TLS Stripping
DoS attack
Krádež identity
RH: Ettercap sa smie legálne používať výhradne vo vlastnej sieti alebo v sieťach, kde máte od majiteľa výslovný písomný súhlas na vykonanie bezpečnostného testu. V autorizovanom penetračnom teste siete sa Ettercap používa na preukázanie, či lokálne sieťové kontroly dokážu odolať útokom typu M-i-M (Man-in-the-Middle), ako je napríklad ARP spoofing. Užitočné použitie by malo vysvetliť expozíciu, testovaný segment siete, aká prevádzka alebo poverenia boli ohrozené a ktoré zmierňujúce opatrenia by znížili dopad. Cieľom nie je zachytiť dáta len tak pre ich samotné účely; ide o to, aby sa dokázalo, či segmentácia, šifrovanie, ovládacie prvky prepínačov a ochrana koncových bodov fungujú podľa očakávania. Je na rozdiel od nmap či Wiresharku komplexne využiteľný. Nie je to metasploit ale cestujem a niektoré krajiny metasploit alebo wireshark beru ako nástroje na ilegálnu činnosť.
dupeGuru
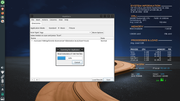
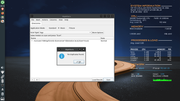
dupeGuru je vysoko efektívna a otvorená (open-source) utility pre Linux, Windows a macOS, ktorá slúži na vyhľadávanie a odstraňovanie duplicitných súborov v počítači a na sieťovej infraštruktúre.
dupeGuru je výnimočný tým, že sa prispôsobuje typu dát, ktoré čistíte. Obsahuje 3 základné módy:
1. Štandardný režim (Standard):
Vyhľadáva duplikáty medzi akýmikoľvek súbormi (dokumenty, archívy, aplikácie).
Využíva pokročilý algoritmus fuzzy porovnávania, vďaka ktorému nájde zhodu, aj keď sa názvy súborov mierne líšia.
2. Hudobný režim (Music):
Špeciálne navrhnutý na upratovanie hudobných knižníc.
Dokáže analyzovať ID3 tagy (umelec, album, názov skladby) a dokonca porovnávať samotné audio stopy, takže nájde rovnakú pesničku, aj keď je uložená v rôznych formátoch (napr. MP3 vs. FLAC) alebo má inú kvalitu (bitrate).
3. Obrázkový režim (Picture):
Určený pre galérie a fotografie.
Neporovnáva len identické súbory, ale hľadá vizuálne podobné obrázky. Nájde fotografiu, ktorú ste zmenšili, orezali, otočili alebo uložili v inom formáte (napr. JPG vs. PNG).
plus mám pod MX linuxom alebo Alpine linuxom nainštalované veci na správu a anonymizáciu.
Inštalujem si Ophrack, packetsender, AnonSurf a I2P (Invisible Internet Project).
RH: Ak zapnete Tor Browser, anonymný je iba prehliadač. Ostatné aplikácie v systéme (napr. aktualizácie, Nmap, Spotify) stále odhaľujú vašu reálnu IP adresu. AnonSurf to rieši tak, že kompletne všetku sieťovú prevádzku (traffic) celého počítača presmeruje cez sieť Tor. Zároveň vymaže pamäť RAM (pre prípad forenznej analýzy) a zmení vaše nastavenia DNS na bezpečné, aby nedošlo k úniku údajov (DNS leak). Tieto nástroje, až na Ophrack sa nezobrazujú v menu.
Porovnanie anonymizérov:
Tor je anonymná cesta, ktorou posielate listy. chráni webový prehliadač a umožňuje prístup k darknetu a anonymnej časti internetu.
AnonSurf je poslíček, ktorý vezme všetky vaše listy z celého domu a hodí ich na anonymnú adresu.
I2P je utajené podzemie kde si ľudia vymieňajú správy priamo medzi sebou a zvonku sa doň takmer nedá nahliadnuť.
Tieto nástroje je vhodné použiť iba pri testovaní alebo na verejných miestach ako letisko či mestské wifi.
Pokiaľ ale potrebujete utility, ktoré sú v Kali linuxe, stačí nainštalovať, na debianich distribúciách, balíček forensics-full
poprípade samostatné utility.
nmap tcpdump hping3 bettercap arping dmitry dnsenum dirb whatweb recon-ng sublist3r pompem dnstracer dnsrecon dirsearch masscan netdiscover hashid hydra bully john medusa cewl gobuster cowpatty wifite sqlmap aircrack-ng reaver goldeneye ffuf mdk3 hashcat chkrootkit rkhunter foremost wireshark capstone-tool arpwatch yara ettercap-graphical steghide cadaver macchanger crunch openssl socat ncat testdisk python3-scapy nikto
Pre pridávanie komentárov sa musíte prihlásiť.

Tak toto
ma pobavilo. To by ma rovno mohli podozrievať zo znásilnenia, pretože nástroj na to mám. Keby som chcel vykonávať čokoľvek z jmenovaného, tak si predsa môžem Kali stiahnuť a nainštalovať až neskôr nie?